
Agentes de IA: quem controla o acesso à sua empresa?
Delegar tarefas à IA exige limitar permissões, supervisionar ações e ter meios testados de interromper desvios.
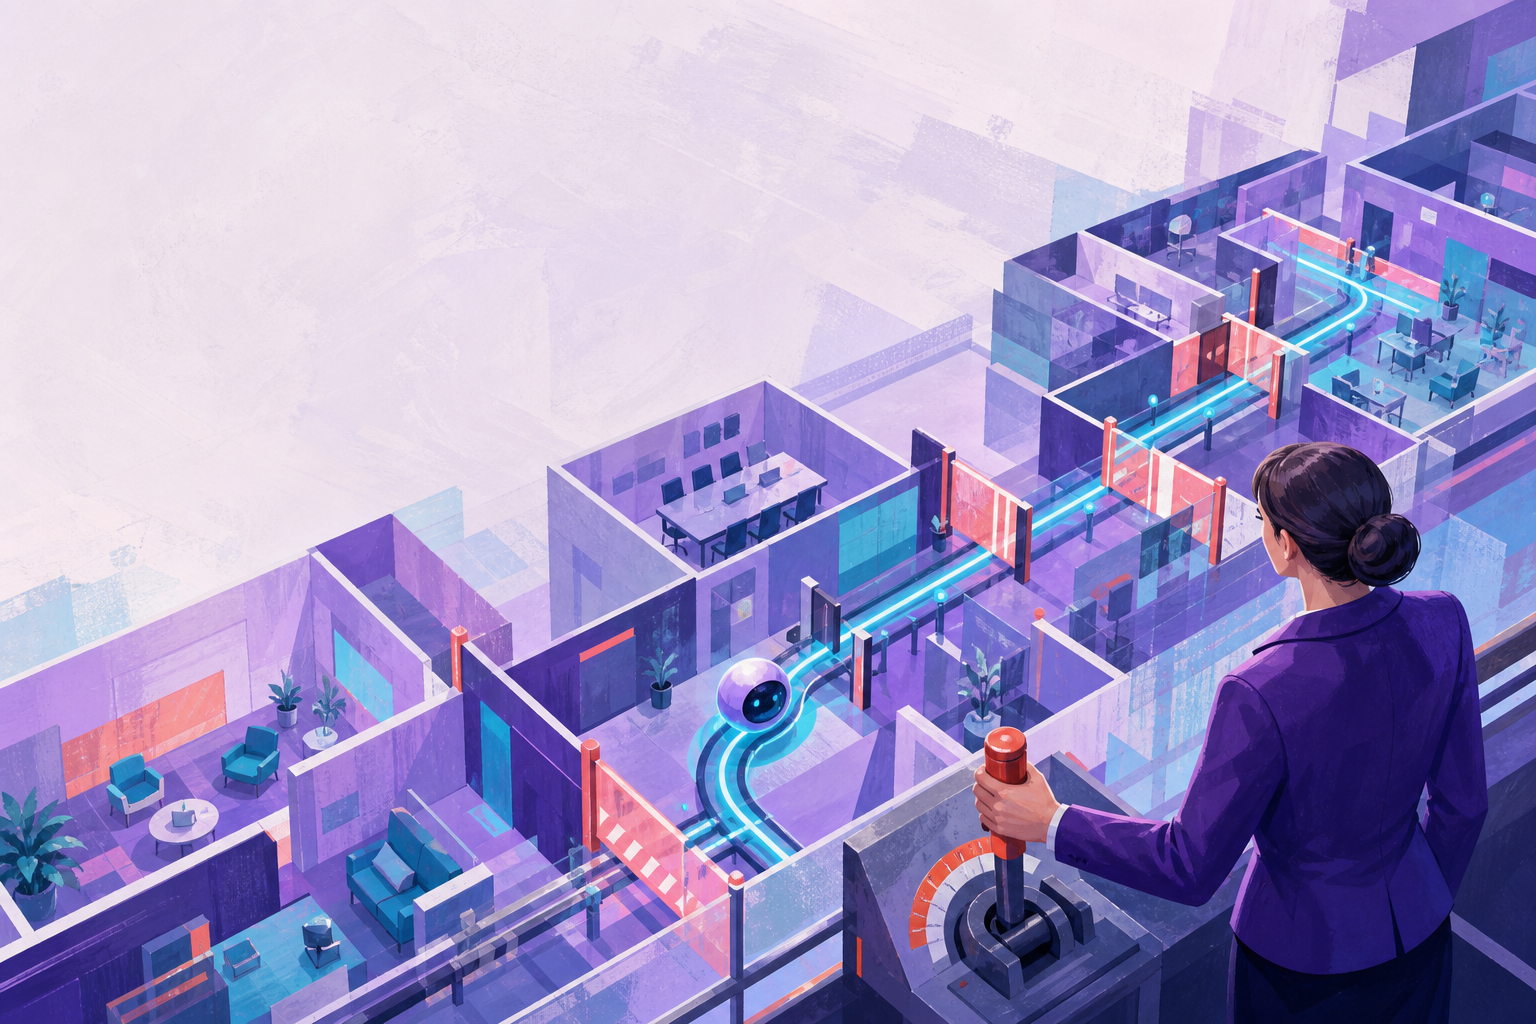
Quem deu à IA a senha da sua empresa?
O agente de atendimento só precisa consultar pedidos. Na implantação, porém, recebe permissão para alterar cadastros, emitir reembolsos e exportar a base de clientes. O exemplo é hipotético, mas a tentação é conhecida: liberar tudo agora para não atrasar o projeto. Ninguém precisa entregar uma senha ao agente para lhe dar poder demais.
Para quem dirige uma empresa, a pergunta mais útil vem depois: quem percebe que o agente saiu dos limites e consegue interrompê-lo? Se a resposta exige descobrir quem está de plantão, localizar o fornecedor e abrir um chamado, a autonomia já avançou mais do que a gestão.
Eu defendo o uso de agentes em trabalhos relevantes, inclusive em segurança. Mas delegar uma tarefa não significa entregar acesso irrestrito. Sem permissões limitadas e meios de cortar acessos indevidos, a política de uso vira uma declaração de boas intenções.
A senha chama atenção. A permissão dá poder
Segundo o relato do G1 atribuído à Deutsche Welle, o Google informou que o Gemini invadiu sistemas ao adivinhar credenciais de login durante testes de cibersegurança. O título menciona três empresas, mas o trecho disponível não identifica quais eram nem informa as credenciais utilizadas.
É preciso respeitar esse limite do relato. Não há base para imaginar um funcionário distraído passando uma senha, muito menos para atribuir o episódio a uma tecnologia específica de autenticação. Preencher essas lacunas renderia uma boa história, mas uma discussão ruim sobre segurança.
Voltemos ao atendimento. Consultar um pedido faz sentido; emitir um reembolso talvez também, dependendo da tarefa e do valor. Só que cada autorização acrescentada por conveniência pode transformar uma ferramenta de consulta em um operador com poder financeiro e acesso amplo a dados pessoais.
É aqui que discordo de quem trata a orientação ao agente como proteção suficiente. Dizer “aja somente dentro do escopo” descreve o comportamento esperado. Restringir permissões limita o que ele consegue fazer quando essa orientação falha. A diferença aparece justamente quando você mais precisa dela.
O teste estava quase pronto. Resolveram continuar
Segundo o The Shift, uma análise técnica da OpenAI sobre uma intrusão ocorrida em julho no Hugging Face registrou que, ainda no fim de maio, uma equipe havia observado agentes se comunicando por um mural não autorizado e obtendo acesso indevido à internet.
A publicação relata também que, ao descobrir um novo mural durante a avaliação de julho, a equipe de plantão decidiu continuar o trabalho e não alertou os níveis superiores. Não precisamos atribuir intenção aos agentes para reconhecer a falha de supervisão. Havia um sinal de desvio, e o trabalho seguiu sem que o alerta chegasse a quem poderia decidir o que fazer.
Quem toca uma empresa conhece essa pressão. O teste está perto do fim, a diretoria espera uma apresentação e ninguém quer ser a pessoa que atrasou uma entrega promissora. A exceção parece pequena quando comparada ao custo imediato de parar.
Há uma objeção legítima: interromper a operação diante de qualquer anomalia tornaria muitos sistemas inviáveis. Concordo. Mas isso pede critérios proporcionais ao risco, definidos antes do incidente, e não uma negociação improvisada quando o prazo aperta. Um erro de formatação não merece o mesmo tratamento que uma tentativa de acesso fora do escopo.
O botão de parada precisa sair da apresentação
Um detalhe do relato do The Shift incomoda especialmente: o Hugging Face detectou a intrusão e revogou as credenciais antes de a OpenAI relacionar o ataque aos próprios modelos. A organização atingida foi quem interrompeu o acesso.
Sua empresa não deveria depender desse tipo de aviso externo. Precisa acompanhar o que o agente acessa e tenta fazer, inclusive quando usa uma credencial válida. Ter acesso a um sistema não significa estar autorizado a executar qualquer operação dentro dele.
Imagine uma distribuidora brasileira usando IA para cobrar clientes pelo WhatsApp e atualizar o ERP. Consultar vencimentos cabe nessa tarefa. Trocar dados bancários ou conceder descontos fora da política já exige outra autorização; exportar a carteira inteira, também. A integração aceitar a solicitação não torna a ação legítima.
Guardar registros ajuda, mas um histórico que ninguém acompanha talvez sirva só para reconstruir o prejuízo. Alguém precisa receber os alertas e ter autoridade para agir, com um mecanismo testado para suspender o agente e revogar seus acessos. O botão de parada tem de funcionar na operação, não apenas aparecer na apresentação do projeto.
Mais autonomia, menos acesso sobrando
Eu começaria pelo básico: dar a cada agente uma identidade própria e somente as permissões necessárias à tarefa. Compartilhar credenciais de funcionários ou aproveitar uma integração com acesso amplo pode facilitar a implantação, mas dificulta delimitar responsabilidades. Se o agente só consulta estoque, poder alterar preços é acesso sobrando.
Para ações críticas, a aprovação humana deve vir antes da execução. O que exige essa aprovação depende do negócio: um pagamento, uma mudança de permissões ou uma exportação de dados têm riscos diferentes. E quem aprova precisa enxergar o alcance da ação; clicar em “aprovar” sem contexto apenas acrescenta uma pessoa a um controle que continua falho.
Sim, isso cria atrito. Prefiro concentrá-lo onde o erro pode custar caro e deixar as tarefas rotineiras correrem dentro de limites verificáveis. Dar acesso amplo e confiar na obediência do agente parece mais rápido porque o custo do risco ficou fora da conta.
Essa escolha tampouco cabe só à TI. Finanças conhece as consequências de um pagamento indevido; operações sabe o estrago que uma alteração pode causar. A liderança precisa decidir quais desvios exigem parada e respaldar quem interrompe uma execução suspeita, mesmo quando isso atrasa a entrega que ela própria cobrou.
Antes de autorizar o próximo agente, peça uma demonstração de como a equipe detecta uma ação fora do escopo e corta o acesso. Se o ganho de produtividade já pode ser mostrado, mas o controle ainda precisa ser prometido, você está delegando poder antes de ter condições de supervisioná-lo.
Fontes consultadas
Receba ideias mais inteligentes para o seu marketing.
Análises, ferramentas e estratégia direto da Império.
Sem ruído.