Segurança de dados: seu vendedor sabe responder ao cliente?
Responder com clareza exige evidências, limites nas promessas e alinhamento entre comercial, TI e jurídico.
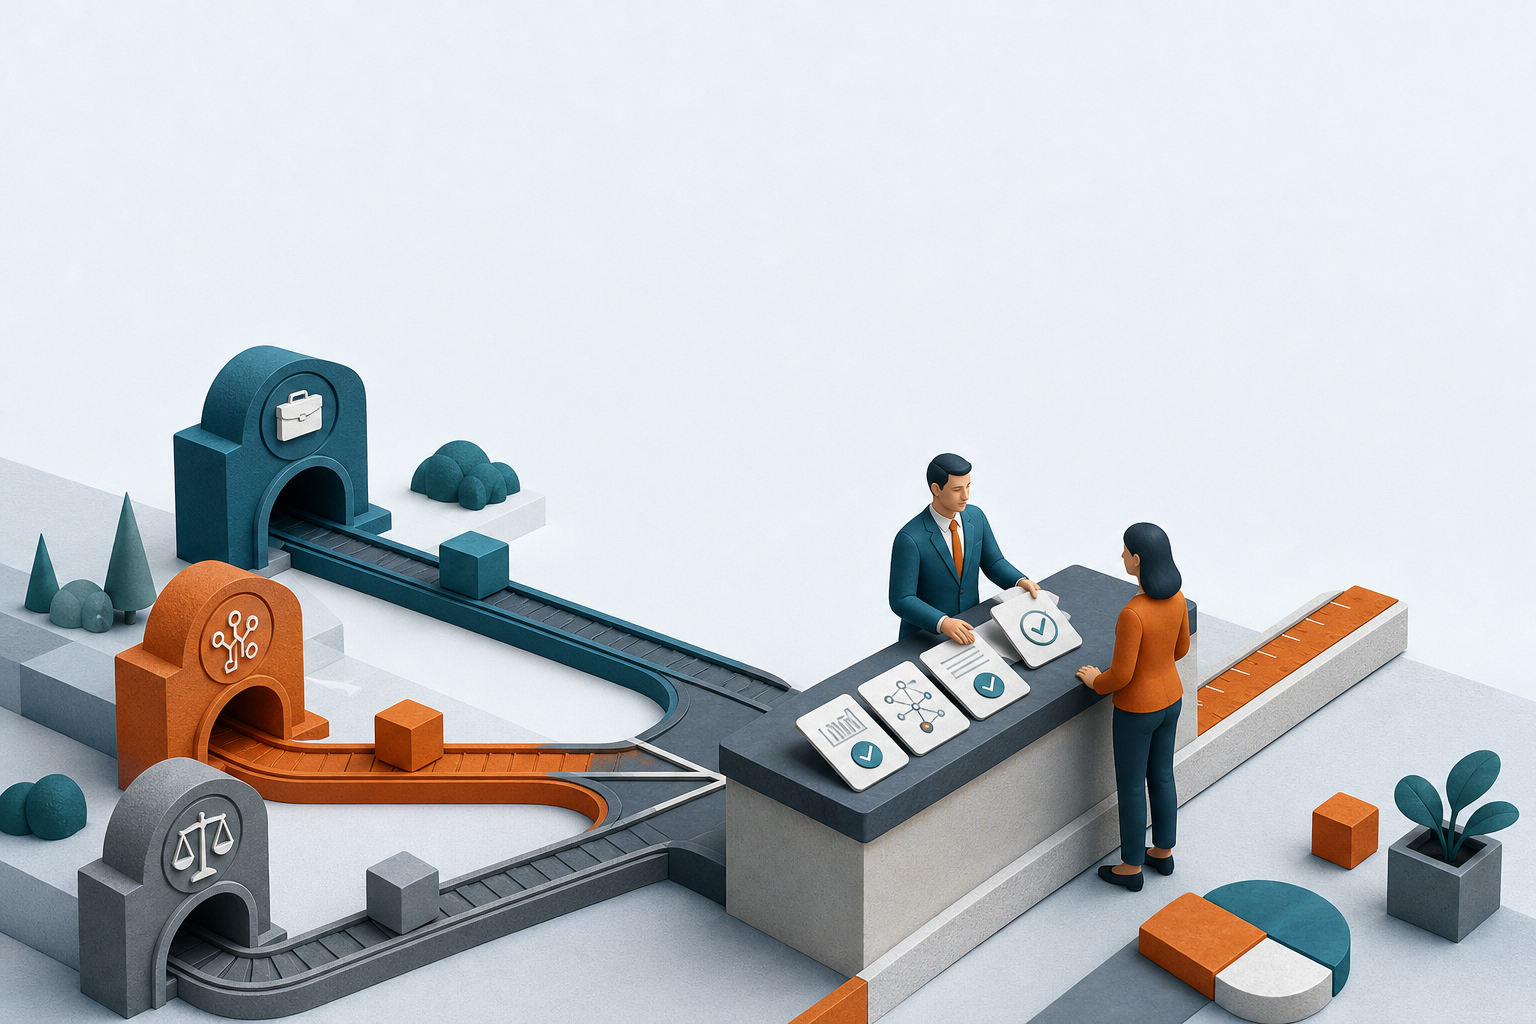
Seu vendedor sabe responder quando o cliente pergunta sobre segurança de dados?
O vendedor acaba a demonstração, abre a proposta e ouve: “Quem vai ter acesso aos dados dos nossos pacientes?”. Imagine essa cena em uma rede de clínicas brasileira. Se a resposta for “pode ficar tranquilo, nosso sistema é seguro”, a negociação ganhou um problema que desconto nenhum resolve.
Não é uma preocupação exagerada. A Capcom, conhecida por seus jogos, precisou publicar um relato sobre a investigação de um ataque e as medidas adotadas em resposta. O caso lembra algo que uma apresentação comercial bem ensaiada pode fazer o comprador esquecer: uma marca conhecida também está sujeita a uma crise de segurança.
Para quem vende software, consultoria ou serviços com acesso a informações de clientes, essa conversa faz parte da venda. Minha tese é simples: segurança de dados é uma competência comercial. O vendedor não precisa dominar criptografia, mas precisa saber o que pode prometer e ter como sustentar a promessa.
O desconto não compensa o receio de entregar dados
Na contratação de um sistema para uma clínica, a demonstração pode impressionar e o preço pode caber no orçamento. Mas o comprador ainda precisa entender quais informações serão usadas e quem poderá acessá-las. Isso inclui fornecedores que talvez nem apareçam na apresentação.
É tentador chamar essa análise de burocracia do jurídico ou resistência à compra. Eu discordo. Quando uma solução recebe informações de pacientes, funcionários ou consumidores, o cuidado com esses dados faz parte do serviço contratado.
O comprador quer saber também o que acontecerá se algo der errado. Uma redução na mensalidade não torna uma resposta vaga mais confiável; só deixa mais barata uma contratação que ele ainda não se sente seguro para aprovar.
Menos tranquilização, mais prova
“Nosso sistema é seguro” diz pouco. A frase não explica quais medidas existem nem oferece algo que o comprador possa conferir. Dependendo de como for usada, ainda cria uma expectativa que a operação não consegue cumprir.
Uma resposta útil começa com o que o vendedor de fato sabe e está autorizado a divulgar. Ele deve conseguir explicar quais dados a solução recebe, para que serão usados e como o acesso é administrado. Se faltar uma informação, o melhor caminho é admitir a lacuna e combinar quando virá a confirmação.
É aí que entram as evidências. Uma política documentada ou uma descrição dos controles de acesso pode esclarecer parte das dúvidas; um relatório de avaliação, quando seu compartilhamento for autorizado, pode aprofundar a análise. Nenhum desses materiais comprova segurança absoluta.
O mesmo cuidado vale para certificações. Se a empresa tem um selo, o comercial precisa conhecer seu escopo e sua validade, em vez de apresentá-lo como garantia de tudo o que vende. Um documento fora de contexto pode impressionar na reunião e perder o valor assim que chegar à avaliação técnica.
Eu começaria preparando materiais aprovados para consulta, com alguém responsável por mantê-los atualizados e regras claras de compartilhamento. Cada vendedor improvisar uma explicação sobre armazenamento ou exclusão de dados é receita para promessas contraditórias. E transparência não exige expor detalhes sensíveis da infraestrutura.
Há uma objeção razoável: um processo pesado pode atrasar negócios simples. Concordo. A profundidade da análise deve acompanhar o risco da contratação; o que não dá é usar a pressa como justificativa para trocar evidências por frases tranquilizadoras.
A promessa precisa caber no contrato
A apresentação cria uma expectativa. O contrato organiza as obrigações que vão sustentá-la. Quando um promete mais do que o outro prevê, o problema já existe antes da implantação.
A Lei Geral de Proteção de Dados Pessoais distingue agentes de tratamento e estabelece obrigações relacionadas à proteção de dados pessoais. Dizer “estamos em conformidade com a LGPD” não esclarece, por si só, quem responde pelo quê. Essa divisão precisa refletir a operação real e ser validada pelas áreas competentes.
Pense em uma empresa de serviços de folha de pagamento negociando com um varejista. As partes precisam esclarecer quais dados serão tratados e quais atividades cabem a cada uma. Também precisam combinar como serão atendidas solicitações relacionadas a essas informações, considerando a participação de outros fornecedores, se houver.
Conforme o serviço e a legislação aplicável, o contrato deve tratar do uso permitido dos dados e das medidas de segurança, entre outras obrigações. A comunicação de incidentes precisa estar prevista, assim como o que acontece com as informações no encerramento da relação. Não faz sentido descobrir essas condições no meio de uma crise ou depois do pedido de cancelamento.
A devolução ou eliminação dos dados exige atenção às hipóteses de conservação previstas na LGPD. Por isso, prometer que “apagamos tudo imediatamente” sem verificar as condições do serviço e as obrigações legais pode criar mais um problema.
Nada disso autoriza o comercial a redigir cláusulas por conta própria. Seu papel é perceber o que precisa ser esclarecido e não assumir compromissos sem respaldo. Prometer cobrir qualquer prejuízo pode soar corajoso na reunião; sem autorização, é imprudência.
Risco zero também não é uma promessa responsável. A empresa pode se comprometer com medidas concretas e obrigações definidas, inclusive de resposta quando os controles falharem. É menos sedutor que uma garantia absoluta, mas muito mais defensável.
Chame a TI. Só não saia da conversa
Questões sobre arquitetura, testes e integrações podem exigir a presença de um especialista. Reconhecer esse limite transmite mais confiança do que improvisar uma resposta técnica. O cliente não precisa que o vendedor saiba tudo.
O erro é encaminhar a pergunta para a TI e desaparecer. O comercial continua responsável por conduzir a negociação e acompanhar o que ficou pendente. Também precisa verificar se a explicação técnica respondeu à dúvida que estava impedindo a compra.
Antes de chamar o especialista, vale apurar quais informações o cliente pretende compartilhar e quais exigências condicionam a contratação. Esse contexto evita uma reunião cheia de explicações corretas, mas incapaz de resolver a preocupação concreta do comprador.
Cabe ao gestor preparar a equipe para esse trabalho. Simular uma conversa de venda e revisar as respostas costuma ser mais útil do que cobrar conhecimento técnico enciclopédico. Se a apresentação promete mais do que a empresa entrega, é a apresentação que precisa mudar.
Quando o cliente perguntar como vocês protegerão os dados dele, chamar alguém da TI pode ser a decisão certa. Mas ter apenas um nome para indicar é pouco. A confiança começa quando o vendedor consegue sustentar o que diz e continua presente justamente na parte da conversa que não rende uma demonstração bonita.
Fontes consultadas
Receba ideias mais inteligentes para o seu marketing.
Análises, ferramentas e estratégia direto da Império.
Sem ruído.